Tarcza GitCloud: ochrona przed phishingiem w poczcie i czatach
Każda przychodząca wiadomość z poczty i czatów przechodzi przez reguły i model językowy, zanim zobaczy ją człowiek. Groźne linki blokuje też domowy DNS.
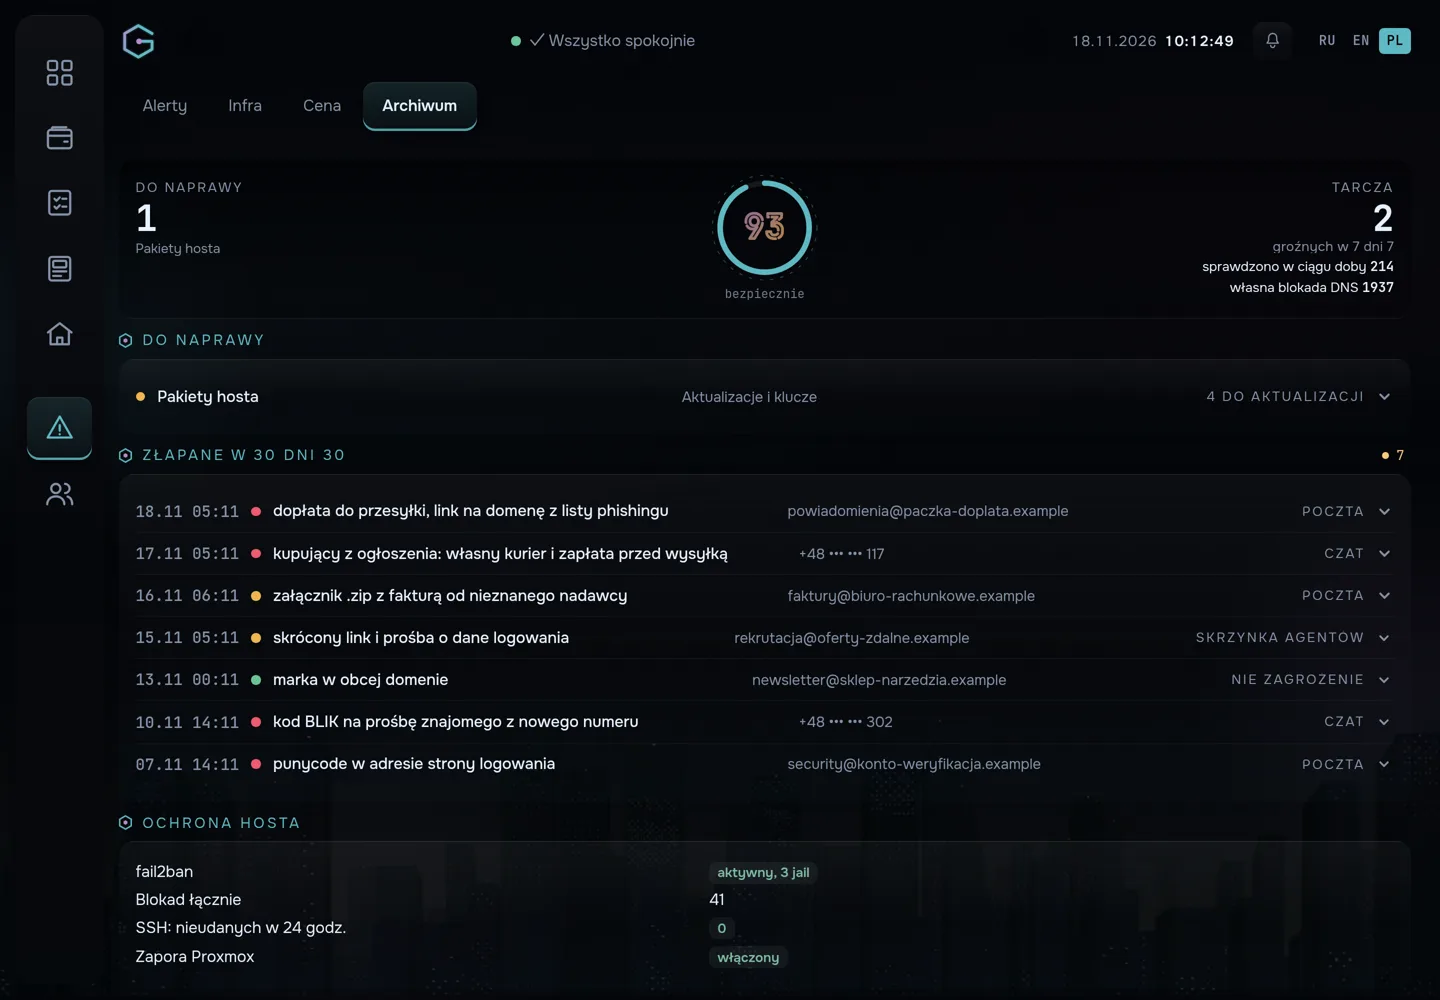
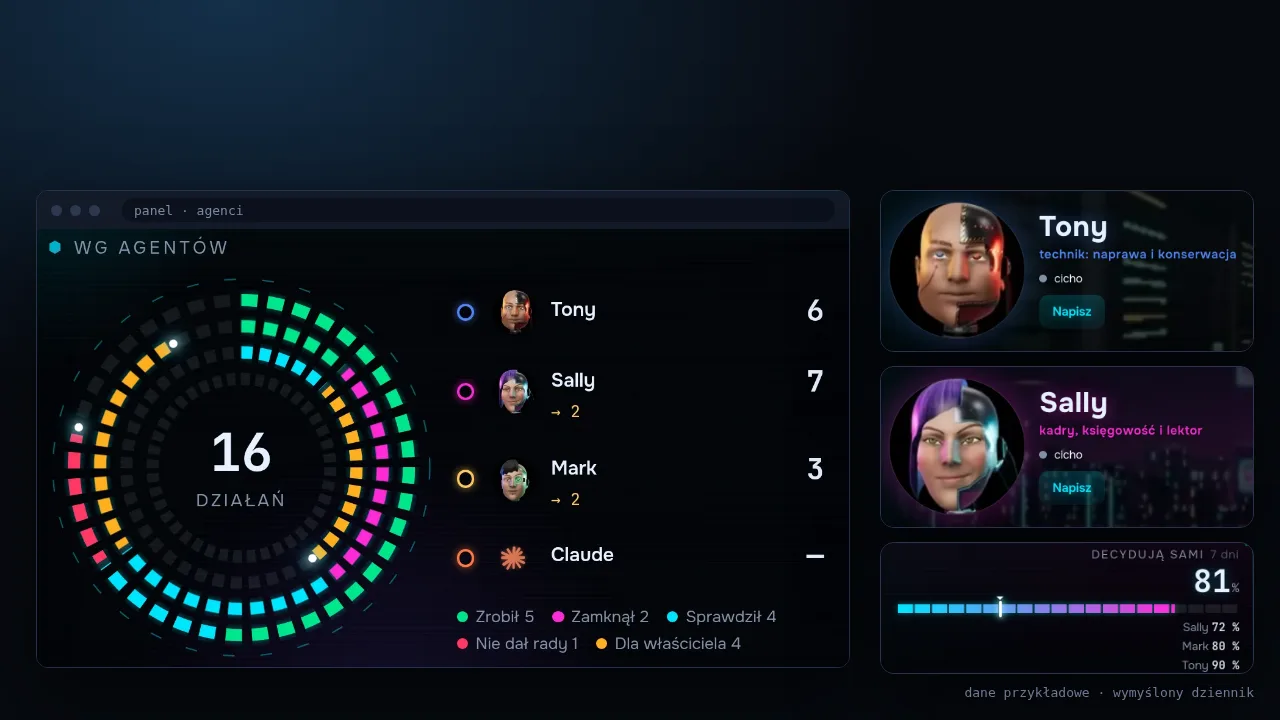
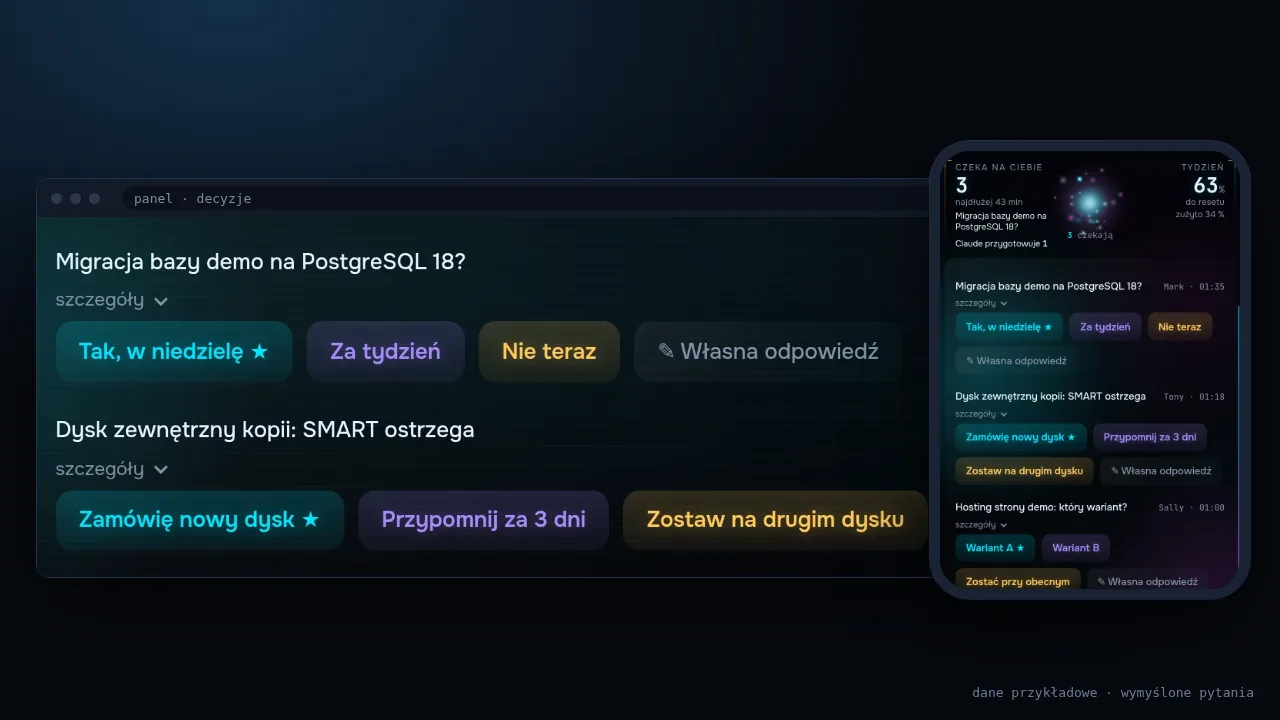
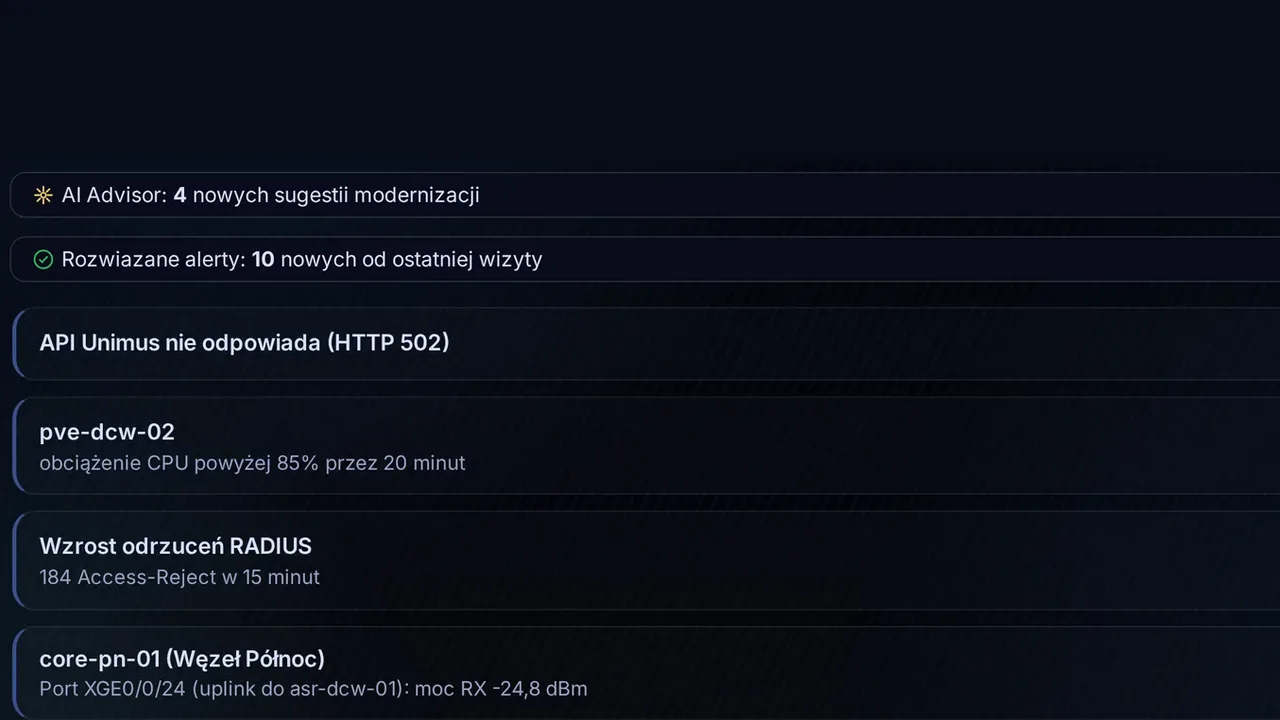
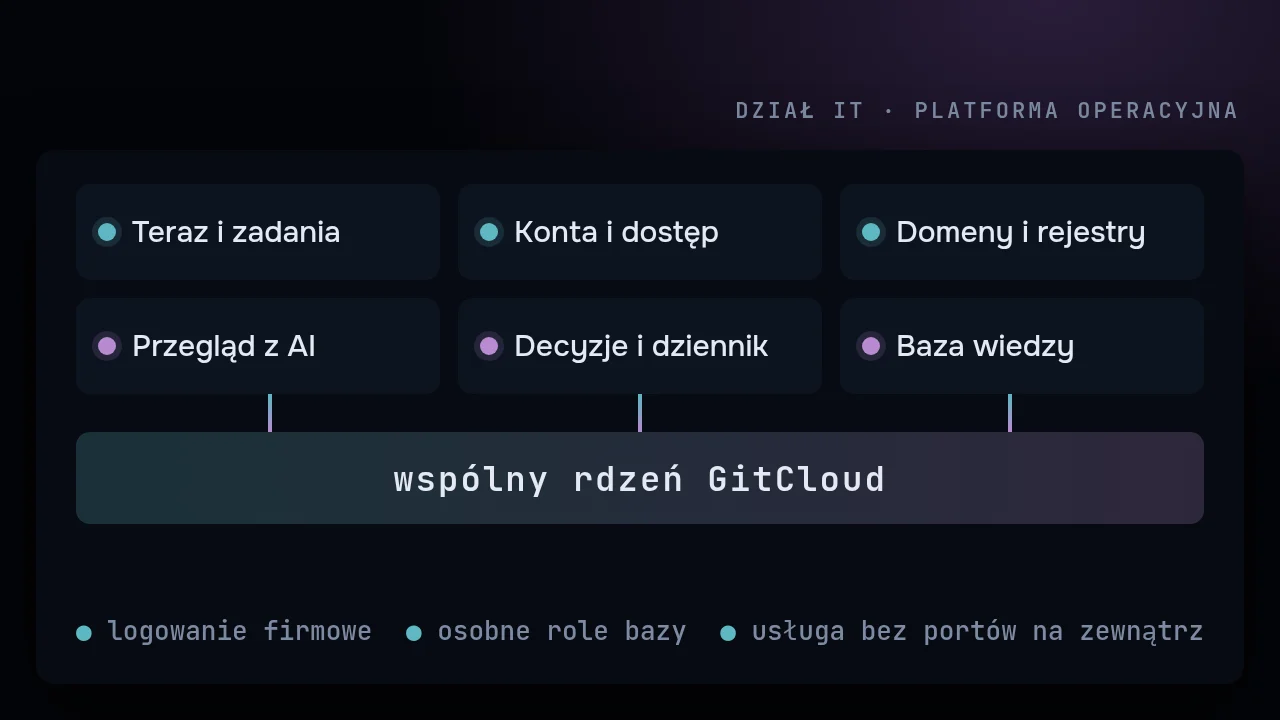
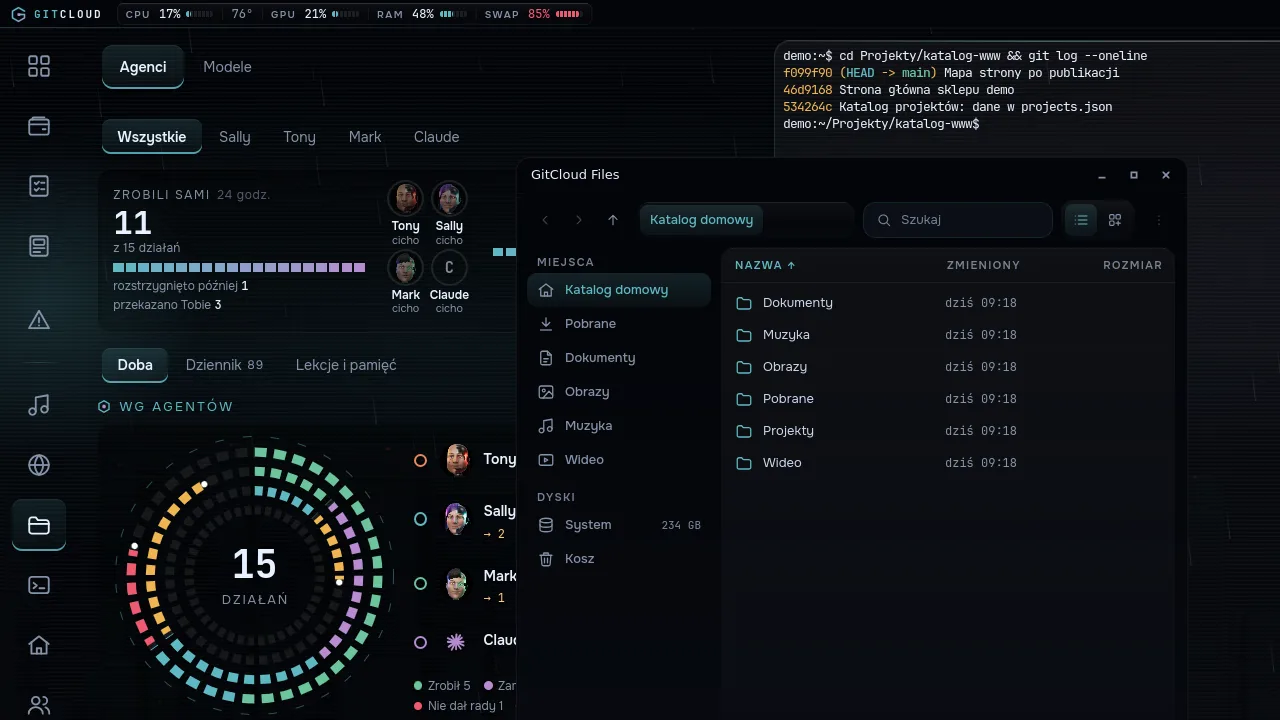
Zrzuty panelu uruchomionego na danych przykładowych: wymyśleni nadawcy (domeny .example, ukryte numery), wymyślone liczby, bez połączenia z bazą i siecią; brakujące polskie napisy interfejsu przetłumaczone, część o ochronie mieszkania ukryta.
Zadanie
Wiadomość od fałszywego kupującego z ogłoszenia (własny kurier i zapłata przed wysyłką) wyglądała jak zwykła rozmowa. Filtry poczty nie widzą czatów, a linki z czatu nie przechodzą przez żaden filtr.
Rozwiązanie
Tarcza sprawdza nowe wiadomości z poczty, czatów i skrzynki agentów: reguły po polsku, angielsku i rosyjsku (skracacze linków, adresy IP, punycode, marka w obcej domenie), domeny z list CERT Polska, OpenPhish i Phishing.Database, a przy wątpliwości model językowy. Załączniki skanuje ClamAV, zanim trafią do kopii. Groźna wiadomość nie staje się sprawą agenta, a właściciel dostaje ostrzeżenie bez cytatu. Fałszywe domeny trafiają do blokady DNS na routerze, więc kliknięcie w domu albo przez VPN niczego nie otwiera. Wszystko zbiera centrum bezpieczeństwa z oceną 0 do 100 i gotową radą, co naprawić; nadawcę można oznaczyć jako bezpiecznego jednym przyciskiem.
Wynik
- Kalibracja na 1057 prawdziwych wiadomościach (631 z czatów, 426 maili): jedna groźna, ta prawdziwa
- 0 fałszywych trafień list phishingu na 200 domenach z korespondencji z miesiąca
- Ostrzeżenie zanim wiadomość zostanie otwarta, bez treści w bazie
Moja rola
Projekt, reguły i kod tarczy, integracja z pocztą, czatami i routerem, kalibracja na prawdziwej korespondencji.